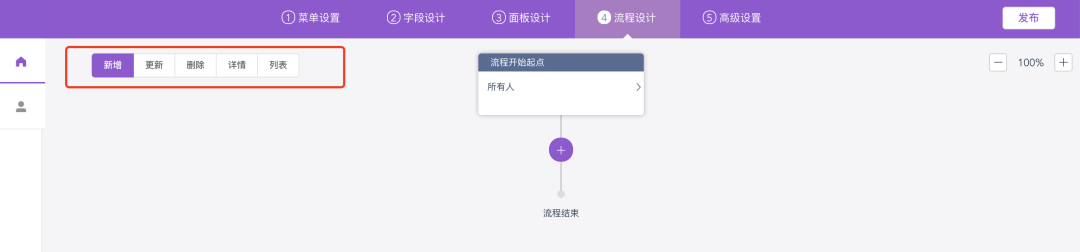
截图展示了低代码应用引擎的“流程设计”界面。顶部导航显示当前在“④流程设计”步骤。左侧红框内为操作按钮组(新增、更新、删除、详情、列表),其中“新增”按钮高亮。界面中央为简易流程图,包含“流程开始起点”和“流程结束”。用户可在此为“新增”等操作设置权限规则。
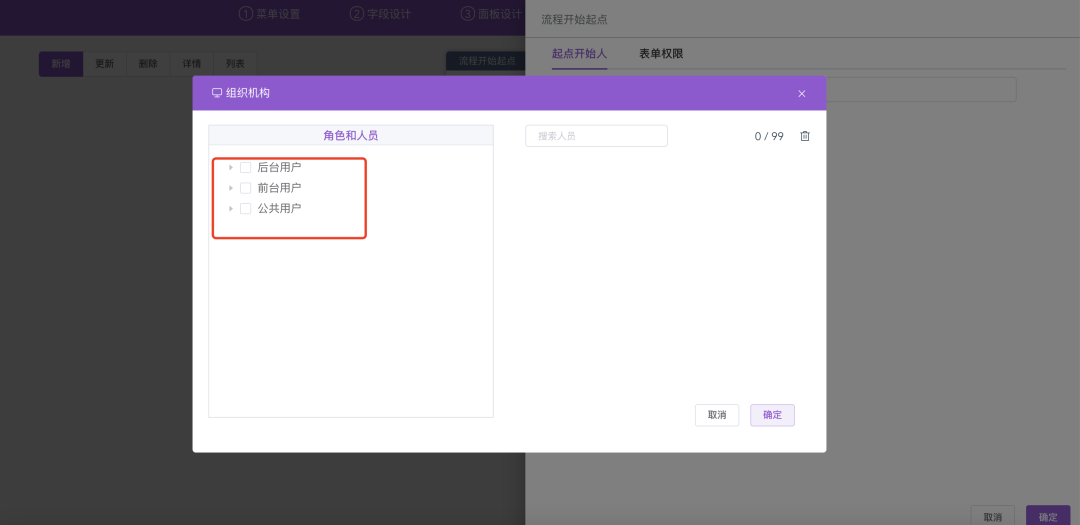
截图展示了点击设置后弹出的“角色和人员”选择窗口。左侧列出了“后台用户”、“前台用户”、“公共用户”三个核心角色,右侧可进一步搜索和选择具体人员。用户在此决定当前权限规则适用于哪些角色或人员。
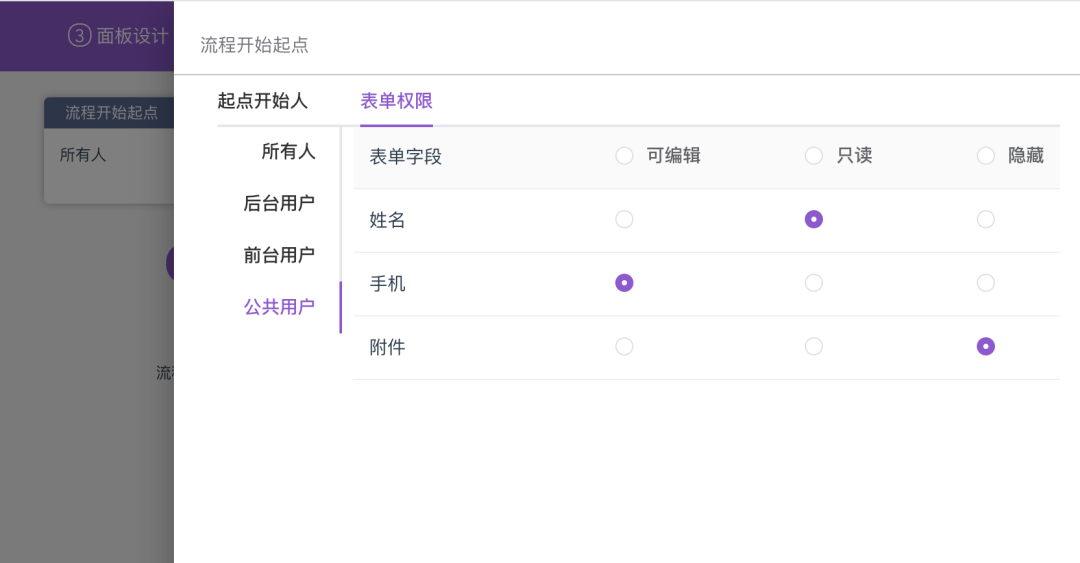
截图展示了权限规则的具体配置界面。左侧“起点开始人”已选择“公共用户”。右侧表格清晰列出了“姓名”、“手机”、“附件”三个字段,并分别为其设置了“只读”、“可编辑”、“隐藏”三种不同的权限,直观展示了权限控制的精细化程度。
适用于所有需要通过低代码应用构建业务系统,并对数据操作有精细化权限管控需求的场景:
| 行业类型 | 典型使用场景 | 核心价值 |
|---|---|---|
| 客户关系管理(CRM) | 销售员(前台用户)只能编辑自己客户的“跟进记录”字段,而“合同金额”字段对其只读;公海客户信息(公共用户)仅能看到部分基础字段。 | 某销售团队:数据安全与销售协同效率同步提升,信息泄露风险降低80% |
| 在线表单与数据收集 | 活动报名表单,允许访客(公共用户)填写“姓名”、“手机”但隐藏“附件”上传;后台管理员可查看并编辑所有字段以核对信息。 | 某活动公司:数据收集流程规范,后台信息处理效率提升60% |
| 内部工单与任务管理 | 普通员工(前台用户)创建任务时可编辑“描述”,但“优先级”字段只读(由主管设定);主管(后台用户)拥有所有字段的编辑权限。 | 某企业IT部门:工单流转规范,权责清晰,任务处理混乱减少70% |
| 多租户SaaS应用 | 租户管理员(前台用户)可管理本组织内的用户数据,但无法看到“系统配置”等敏感字段;平台超级管理员(后台用户)拥有全部权限。 | 某SaaS平台:实现安全的租户数据隔离,满足客户对数据隐私的严格要求 |
特别适合需要区分内外网用户、区分不同层级员工、并实现数据字段差异化管控的业务系统。
对比传统只能控制到“表”或“页面”的权限,本功能可精确到每个“字段”,并能区分“可编辑、只读、隐藏”三种状态,实现前所未有的精细化管控。
通过区分“公共、前台、后台”三类用户,完美覆盖了从匿名访客到内部管理员的全场景需求,无需复杂开发即可配置出符合实际业务流程的权限模型。
在流程设计图中直接配置权限,角色和字段权限均通过点选完成,无需编写任何代码,大大降低了权限系统配置的技术门槛和维护成本。
通过字段级的“隐藏”和“只读”控制,可有效防止敏感信息(如手机号、附件)的不当泄露,满足企业内部数据安全规范和外部合规性要求。
登录系统后台,进入低代码「应用引擎」,找到并编辑目标数据表应用。
在应用编辑界面,点击顶部导航栏,进入「④流程设计」步骤。
在左侧操作按钮区(如“新增”、“更新”),点击需要设置权限的操作(如“新增”)。在流程图中该操作节点上,进行权限配置。
在权限设置中,点击选择“起点开始人”。在弹出的“角色和人员”窗口中,选择此规则适用的角色(如“公共用户”),并可进一步指定具体人员,点击“确定”。
在权限配置面板中,为数据表的每一个字段,针对当前选定的角色,分别设置“可编辑”、“只读”或“隐藏”权限(例如:姓名字段设为“只读”,手机字段设为“可编辑”)。
完成当前操作节点的权限配置后,保存设置。重复步骤3-5,为其他操作(如“更新”、“删除”)配置权限。全部配置完成后,点击右上角的「发布」按钮,使权限规则生效。
以不同身份的用户(如未登录访客、普通会员、管理员)访问应用前端,测试“新增”、“编辑”等操作,验证各字段的权限控制是否符合预期。

长按屏幕识别二维码
打开手机扫描二维码